
Çok sayıda büyük internet sitesine eklenen zararlı kod, ziyaretçilerin ödeme bilgilerini ve kripto para işlemlerini hedef aldı. Sitelerin kullandığı ortak bir hizmet üzerinden yayılan kodlar, güncel olmayan iPhone ve iPad'lere saldırmak için de kullanıldı. Araştırmada 178 kuruluşla bağlantılı siteler tespit edildi. Kaç kişinin verisinin çalındığı veya kaç cihazın ele geçirildiği ise henüz bilinmiyor.
Güvenilen sitelere zararlı kod nasıl ulaştı?
Optimizely, şirketlerin internet sitelerinde farklı tasarımları denemesini ve ziyaretçilere gösterilen içeriği düzenlemesini sağlayan bir hizmet. Bunun için sitelere küçük yazılım parçaları ekleniyor.
Saldırganlar, bu hizmetteki bir açıktan yararlanarak bazı müşteri projelerine zararlı JavaScript kodu ekledi. Siteler normalde güvendikleri bu kodları yüklerken saldırganların yazılımını da ziyaretçilerin tarayıcılarına taşıdı.
Ortak kullanılan bir hizmet üzerinden çok sayıda siteye ulaşan bu yöntem, "tedarik zinciri saldırısı" olarak adlandırılıyor. Her şirketin kendi sunucusunun ayrı ayrı ele geçirilmesi gerekmiyor.
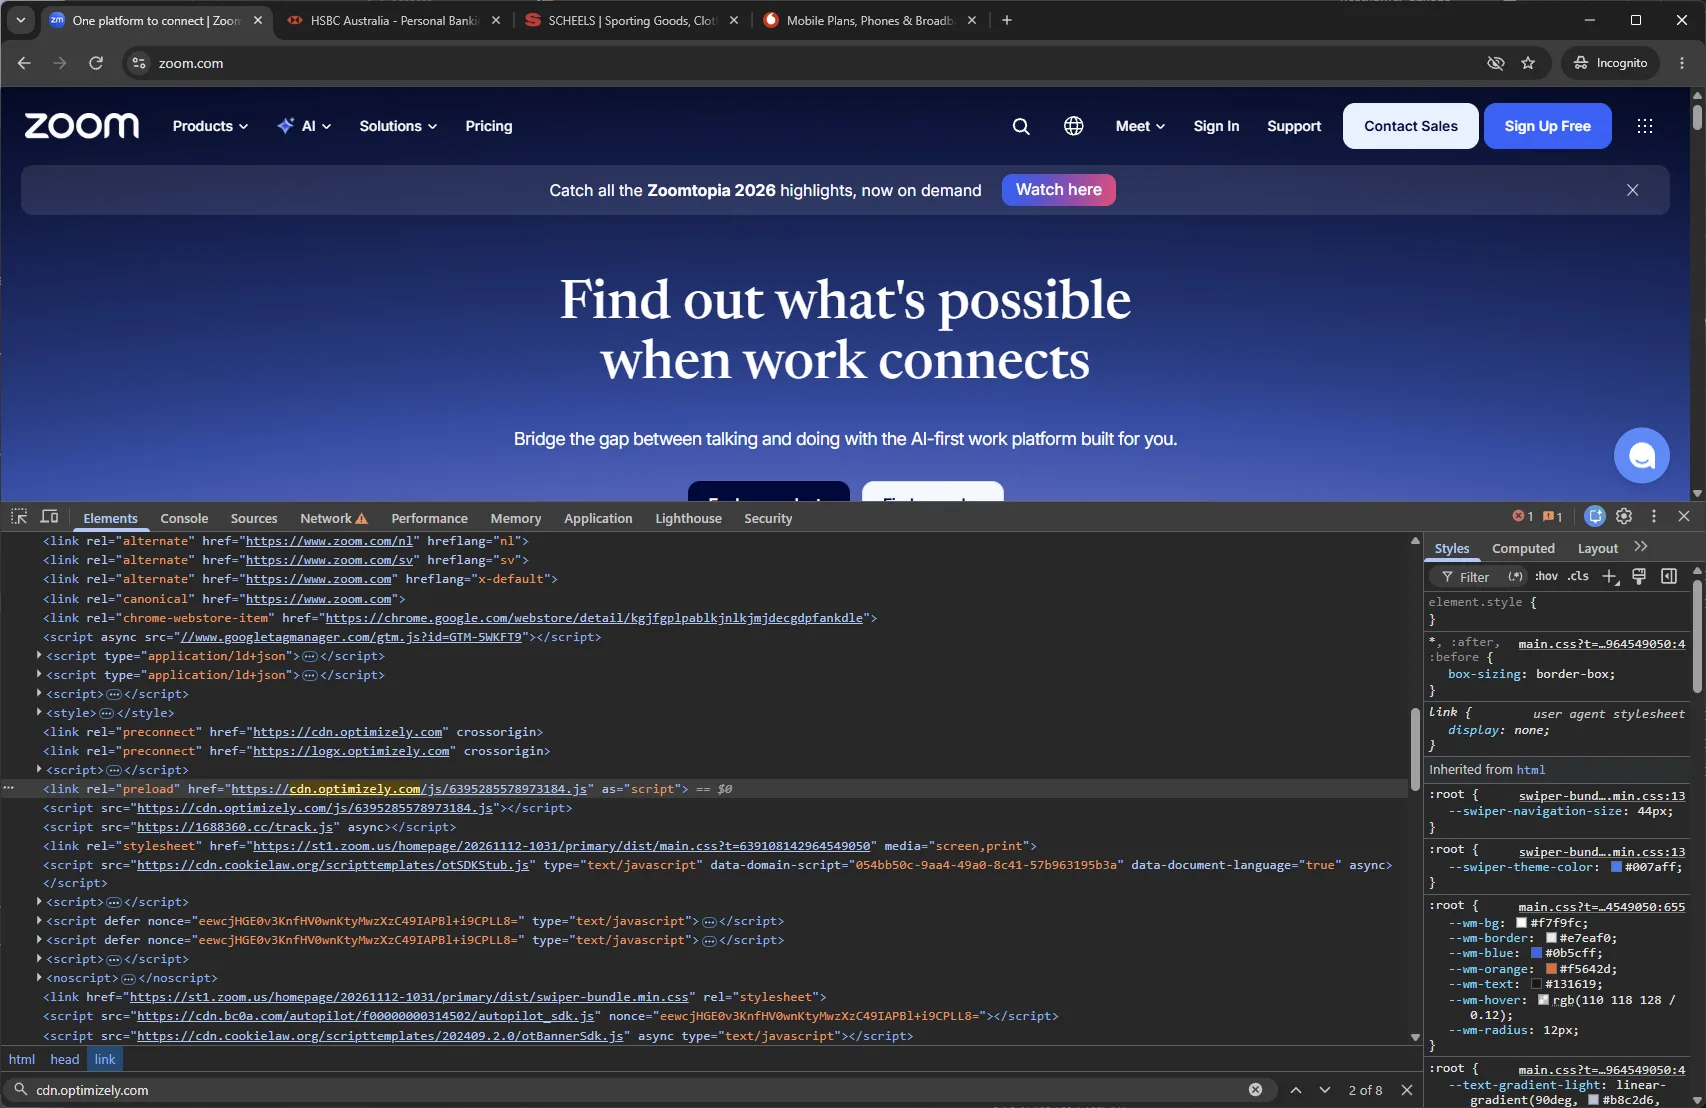
Report URI'nin araştırmasında BBC, CNN, Zoom, HSBC, Salesforce, GitLab ve IKEA gibi isimler yer alıyor. Ancak bir kuruluşun listede bulunması, bütün sitelerinin veya tüm müşterilerinin etkilendiği anlamına gelmiyor.
Ödeme bilgileri ve kripto para adresleri hedeflendi
Araştırmacıların incelediği kodlar, ziyaretçinin yaptığı işleme göre farklı biçimlerde çalışıyordu:
Kripto para adresleri değiştiriliyordu. Sayfada görünen veya kopyalanan cüzdan adresinin yerine saldırganın adresi konularak para transferinin başka yere gitmesi amaçlanıyordu.
Kart bilgileri toplanmaya çalışılıyordu. Sitenin kendi ödeme formuna yazılan kart numarası, son kullanma tarihi ve güvenlik kodu hedefleniyordu.
Bazı tarayıcı verileri alınabiliyordu. Kod, belirli koşullarda sayfanın ekran görüntüsünü ve erişebildiği çerezleri saldırgana gönderebiliyordu.
Hudson Rock'ın incelemesine göre etki, ziyaret edilen sayfaya ve kullanıcının yaptığı işleme bağlı. Örneğin yalnızca bir haber sayfasını açmak, kart bilgilerinin çalındığını göstermiyor. Stripe ve Adyen gibi sağlayıcıların sayfadan ayrı tutulan ödeme alanlarındaki bilgiler de incelenen kodun erişebildiği kapsamın dışında kalıyor.
iPhone kullanıcıları için risk ne?
iPhone ve iPad ziyaretçileri, cihazdaki yazılım sürümüne göre güvenlik açıklarını kullanmaya çalışan ek kodlara yönlendiriliyordu. Araştırmacılar bu aşamada Coruna ve DarkSword adlı saldırı araçlarına ait izler buldu.
Yine de saldırı kodunun bir cihaza gönderilmesiyle cihazın ele geçirilmesi aynı şey değil. Hudson Rock, gerçek bir iPhone'un bu saldırıyla ele geçirildiğini göstermiş değil. Toplam etkilenen cihaz sayısı da doğrulanmadı.
Optimizely açığı kapattığını açıkladı
Optimizely, 17 Kasım tarihli açıklamasında saldırıyı doğruladı. Şirket, açığı giderdiğini, etkilenen projelerdeki zararlı kodları kaldırdığını ve hesapları korumak için ek önlemler aldığını bildirdi. Olay, durum sayfasında izleme aşamasında tutuluyor.
Report URI de güncellenen incelemesinde, kontrol ettiği zararlı Optimizely dosyalarının temizlendiğini belirtti. Ancak kodun kaldırılması, daha önce gönderilmiş olabilecek verileri veya tamamlanmış para transferlerini geri almıyor.
16 Kasım'da etkilenen sayfalarda ödeme yapan kullanıcıların kart hareketlerini ve kripto para transferlerinin alıcı adreslerini kontrol etmesi öneriliyor. Şüpheli bir kart işlemi görülürse bankayla iletişime geçilmeli. iPhone ve iPad'lerde ise cihazın desteklediği en güncel iOS veya iPadOS sürümünün kullanılması gerekiyor.
Yorumlar 0
Bu yazıya henüz yorum yapılmamış.