
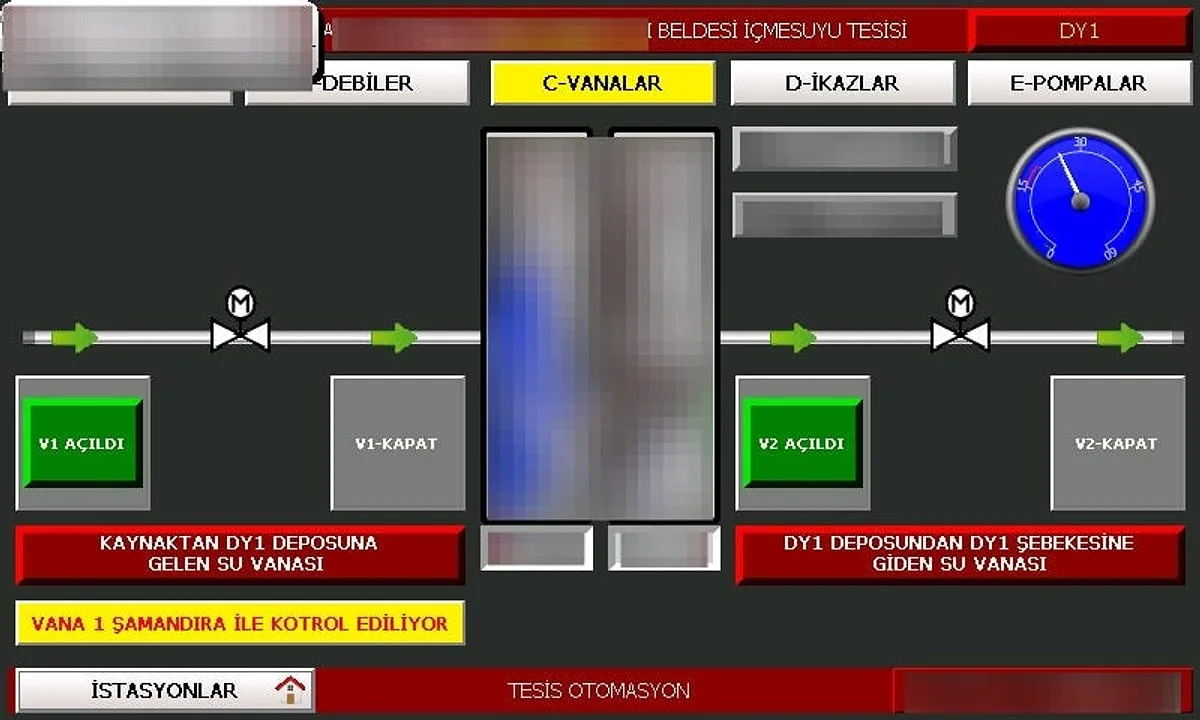
ASKİ siber güvenlik iddiası, internete açık bırakıldığı öne sürülen su pompası kontrol ekranlarıyla gündeme geldi. Bir güvenlik araştırmacısı, Substack'te yayımladığı yazıda Ankara'da ASKİ tarafından yönetilen pompalara ait panellere uzaktan erişebildiğini ileri sürdü.
ASKİ siber güvenlik iddiası neye dayanıyor?
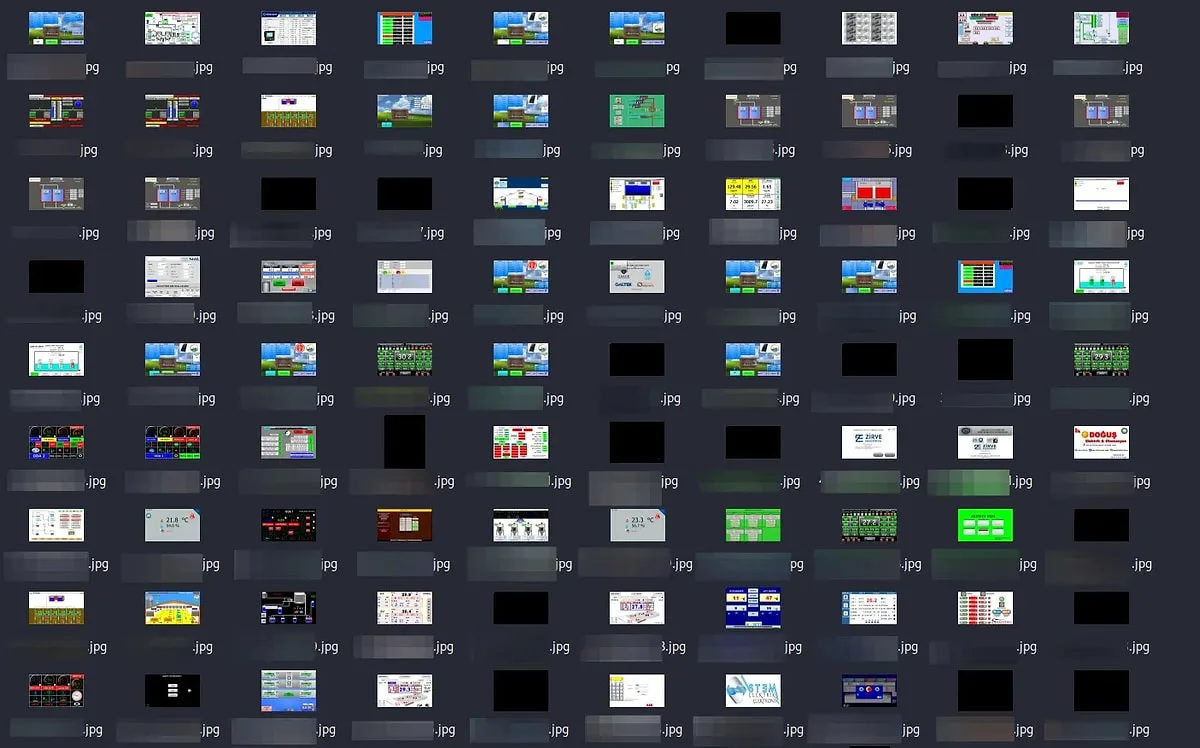
Araştırmacı, vncsnatch adlı araçla Türkiye'ye ait yaklaşık 17 milyon IP adresini 18 saatte taradığını belirtiyor. Yazısında, kimliğini gizlemek amacıyla Tor ağını kullandığını da söylüyor.
Taramada ulaştığını öne sürdüğü sistemler yalnızca su pompalarıyla sınırlı değil. Paylaşılan listede bir cezaevine ait sistem, seralar, bir kümes hayvanı yetiştirme tesisi, farklı kurumların su pompaları, kömür madenleri ve bulut sunucuları da bulunuyor.
VNC neden kritik bir güvenlik riski oluşturabiliyor?
VNC (Virtual Network Computing), bir bilgisayarın ekranını uzaktan görüntülemeyi ve cihazı klavye ile fare üzerinden kontrol etmeyi sağlayan bir teknoloji. Teknik destek ve sistem yönetiminde yaygın olarak kullanılıyor.
Risk, bu erişimin yeterli koruma olmadan internete açılmasıyla başlıyor. Özellikle parola gerektirmeyen bir VNC sunucusu, adresini bulan kişilerin kontrol ekranına ulaşmasına izin verebiliyor.
Endüstriyel sistemlerde bu ekranlar; pompa, vana ve motor gibi fiziksel ekipmanları yönetmek için kullanılabiliyor. Böyle bir panelin erişime açık olması, bilgisayardaki bir güvenlik sorununun fiziksel süreçleri de etkileyebilmesi anlamına geliyor.
İlaçlama düğmelerinden su pompalarına
Araştırmacı, bazı sera panellerinde doğrudan ilaçlama düğmeleri bulunduğunu aktarıyor. Bu tür kontrollerin kötüye kullanılmasının tarımsal üretime zarar verebileceğini, su pompalarına müdahalenin ise su hizmetlerinde kesintiye yol açabileceğini savunuyor.
Ancak bir kontrol ekranının görüntülenebilmesi, fiziksel ekipmana gerçekten komut gönderilebildiğini tek başına kanıtlamıyor. Bu nedenle olası sonuçlarla gerçekleştiği doğrulanmış bir müdahaleyi birbirinden ayırmak gerekiyor.
Araştırmacı, amacının zarar vermek olmadığını söylüyor
Çalışmasını "Türkiye'nin Siber Teftişi" olarak adlandıran araştırmacı, zarar verme amacı taşımadığını ve hassas bilgileri sansürlediğini belirtiyor. İlgili kurumları kendisiyle iletişime geçmeye çağırırken yazısını Türkiye'nin altyapı güvenliğine 100 üzerinden 0 puan vererek tamamlıyor. Bu puan, araştırmacının kişisel değerlendirmesi.
Metnin hazırlandığı sırada ASKİ'den konuya ilişkin resmî bir açıklama paylaşılmamıştı. Kurum sistemlerine izinsiz bağlanılması ise güvenlik iddialarından ayrı değerlendirilmesi gereken bir konu.
PHP krizinin ardından altyapı güvenliği yeniden gündemde
İddialar, Türkiye'de yüz binlerce hizmetin güncel olmayan PHP sürümleri kullandığına ilişkin haberlerin ve Siber Güvenlik Başkanlığı'nın uyarısının gündeme geldiği haftaya denk geliyor.
İki olay arasında doğrulanmış bir bağlantı bulunmuyor. Bununla birlikte her ikisi de yazılımların güncel tutulması, uzaktan erişimin sınırlandırılması ve kritik sistemlerin düzenli olarak denetlenmesinin önemini hatırlatıyor.
Yorumlar 0